



































この記事の要点
- Single Target Operations は、1つの脅威アクターが特定の1つの組織を狙った攻撃を表す、Google Threat Intelligence のキャンペーンの種類です。Mandiantの現場の調査がもとになっています。
- Single Target Operations は、見つけてから24時間以内に公開されます。複数の組織が狙われるのを待たずに出し、過去2年分もさかのぼって収録しています。
- Single Target Operations は、キャンペーンの一覧と脅威アクターのページで見られます。被害を受けた組織は伏せられ、IoCと手口、狙われた業種・地域が載ります。
読む人別の次の一歩
Google社の Google Threat Intelligence のリリースノート(2026年9月)、公式ドキュメント、APIリファレンスと、弊社が Google Threat Intelligence の画面とAPIで確かめた結果(2026年11月)をもとに書いています。
Single Target Operations とは
Google Threat Intelligence のCampaigns(キャンペーン)では、攻撃の活動ごとに、狙われた業種・地域、関連する脅威アクターとマルウェア、IoC、手口をまとめて確かめられます。
Single Target Operations は、このキャンペーンの種類の1つで、1つの脅威アクターが、特定の1つの組織を狙った活動を表します。2026年9月に、正式に提供が始まりました。
元になるのは、Mandiantのマネージドサービス Mandiant Threat Defense の現場の調査です。Mandiantが対応している現場で見つけた標的型の侵入と攻撃者の任務を、Single Target Operations として Google Threat Intelligence に載せます。
本記事では、Single Target Operations がこれまでのキャンペーンとどう違うかと、画面とAPIでの見方、調査・防御での使い方をご紹介します。画面は、Google Threat Intelligence のEnterpriseのものです。
キャンペーンの3つの種類
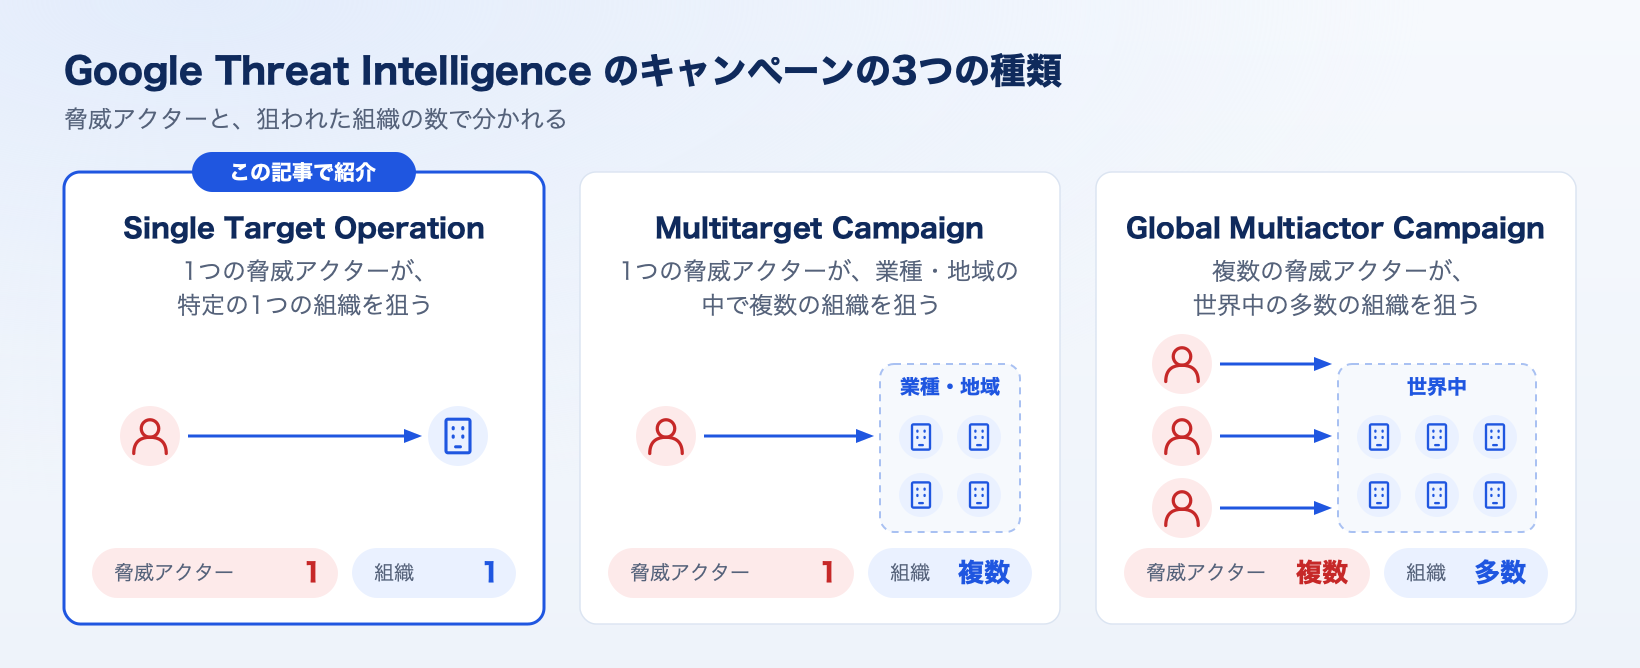
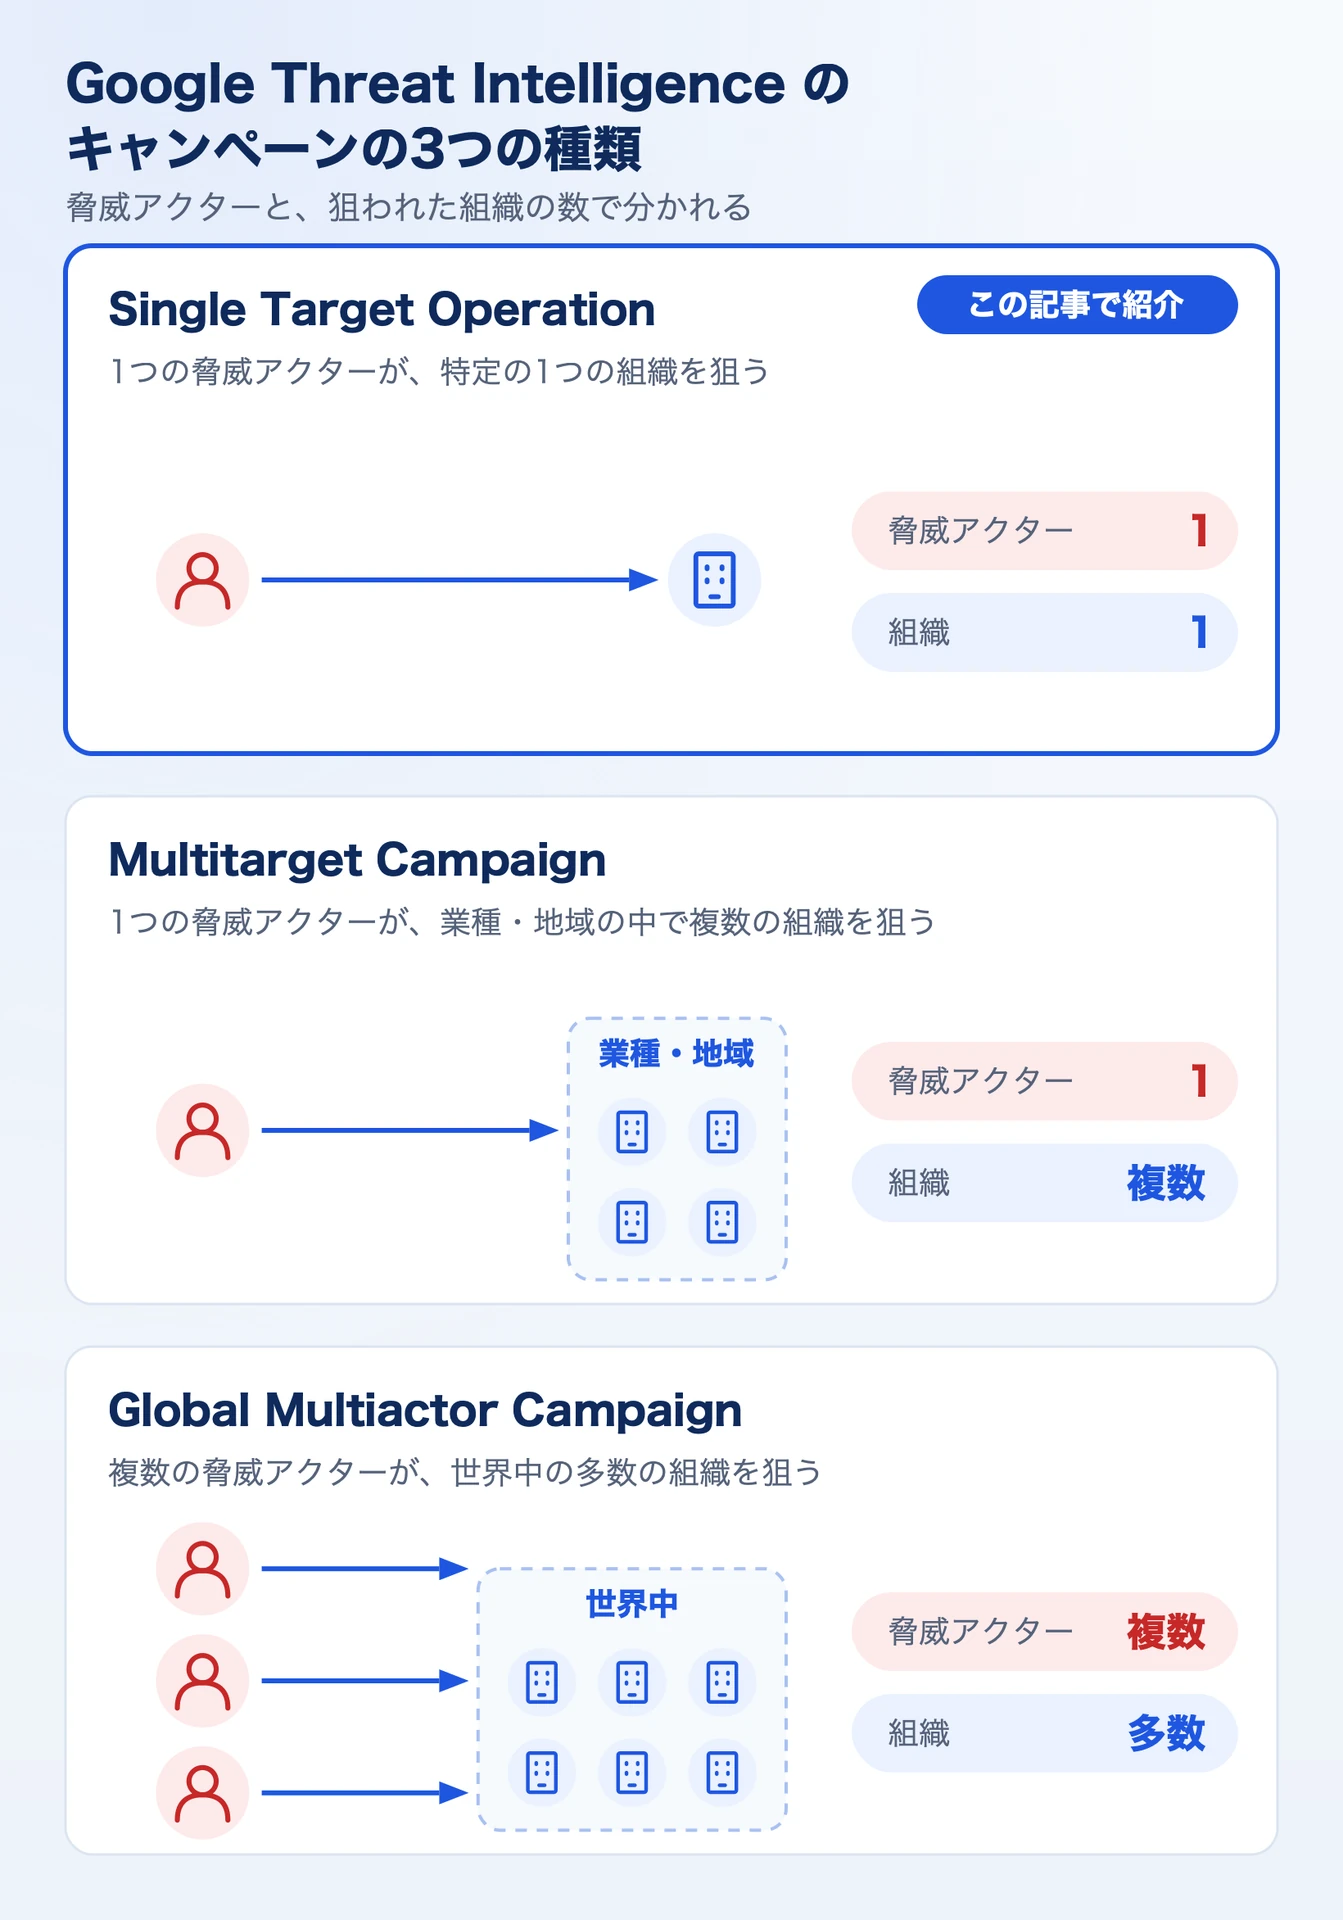
Google Threat Intelligence は、キャンペーンを、脅威アクターと狙われた組織の数で、3つの種類に分けています。
| 種類 | 脅威アクター | 狙われた組織 |
|---|---|---|
| Single Target Operation | 1つ | 特定の1つの組織 |
| Multitarget Campaign | 1つ | 複数の組織(多くは特定の業種・地域の中) |
| Global Multiactor Campaign | 複数 | 世界中の多数の組織 |
画面のカードの札は「Single Target Operation」です。本記事では、Google社の告知の名前に合わせて Single Target Operations と書きます。
これまでのキャンペーンとの違い
Single Target Operations には、これまでのキャンペーンと比べて、次の4つの違いがあります。
見つけてから24時間以内に公開する
脅威アクターが複数の組織を狙うのを見届けてから公開する、という手順を省いています。1つの組織で見つかった攻撃も、見つけてから24時間以内に公開されます。
過去2年分をさかのぼって収録している
検証済みの現場の任務を、過去2年分さかのぼって収録しています。新しい攻撃だけでなく、過去の攻撃も調べられます。
IoC、手口、関連、狙われた業種・地域が付く
どの Single Target Operations にも、IoC、手口(TTP)、関連する脅威アクターとマルウェア、狙われた業種と地域が付きます。
被害を受けた組織は伏せる
被害を受けた組織の身元は、自動の機密保持の仕組みで伏せられます。手口と、攻撃に使われたインフラの指標は、共有できる形で載ります。
画面で見る
Single Target Operations は、キャンペーンの一覧、それぞれの詳細、脅威アクターやマルウェアのページで見られます。
一覧で絞り込む
左のメニューの Global Landscape からCampaignsを開き、左の絞り込みの Campaign Type で Single Target Operation を選びます。選ぶと、絞り込みの条件はcampaign_type:"OPERATION"になります。上の検索欄にentity:collection collection_type:campaign campaign_type:"OPERATION"と入れても、同じ一覧が開きます。この条件は、APIでも使えます。
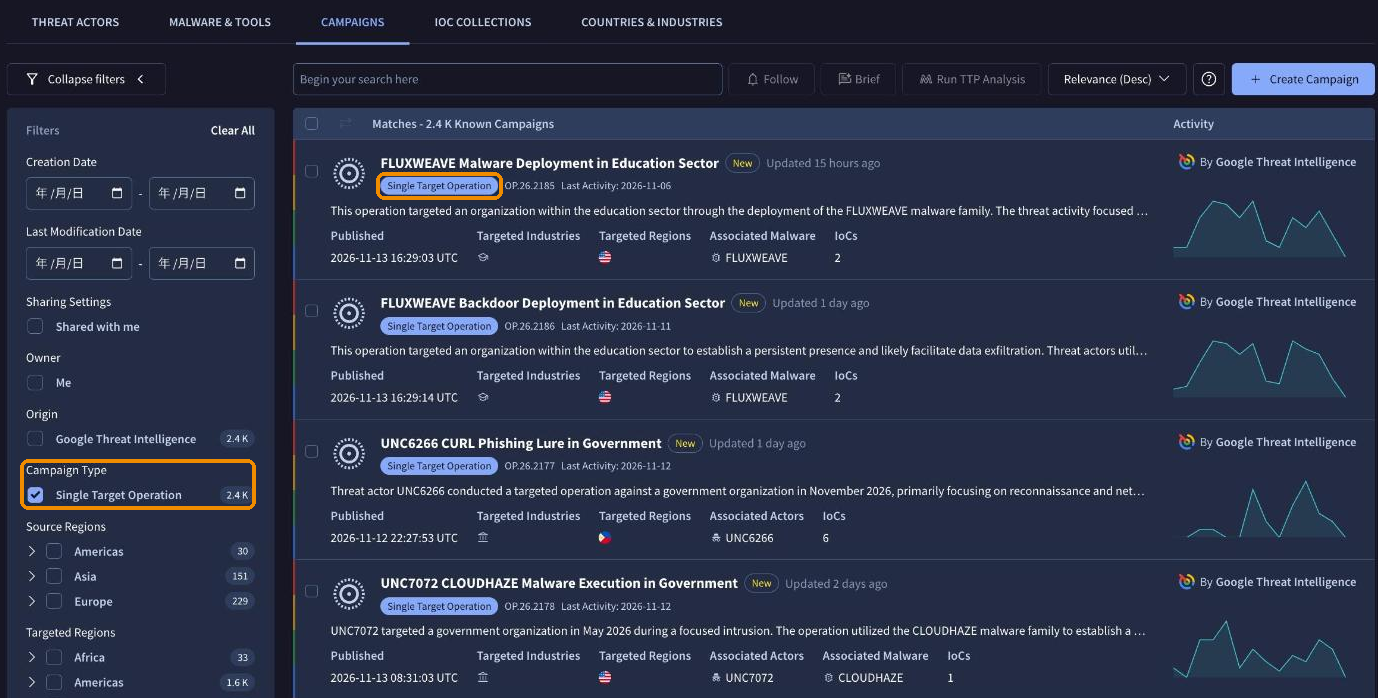
CAMPAIGNSタブの一覧。左の Campaign Type で Single Target Operation を選ぶと、題名の下に「Single Target Operation」の札とOP.で始まるIDが付いたカードが並ぶ
カードには「Single Target Operation」の札と、OP.で始まるID(例:OP.26.2185)が付きます。ほかの種類のIDは、Multitarget Campaign がCAMP.、Global Multiactor Campaign がGLOBAL.で始まります。カードでは、題名と説明、公開日(Published)、狙われた業種(Targeted Industries)と地域(Targeted Regions)、関連する脅威アクター(Associated Actors)とマルウェア(Associated Malware)、IoCの数を確かめられます。
詳細の見方
カードを開くと、詳細が表示されます。上部には、狙われた業種(Targeted Industries)と地域(Targeted Regions)、関連する脅威アクター(Associated Actors)、マルウェア(Associated Malware)、キャンペーン(Associated Campaigns)が並びます。例では、CAMP.で始まる従来のキャンペーンが1件、関連付けられています。その下に、SUMMARY、ASSOCIATIONS、IOCS、RULES、TTPS、REPORTING、COMMUNITYのタブが並びます。
SUMMARYタブでは、説明(Description)、概要(Overview)、Threat Actor Actions を確かめられます。概要には、動機(Motivations)、狙われた地域と業種、最初と最後の活動の日(First Activity・Last Activity)、IoCを最初と最後に観測した日(First IoC Seen・Last IoC Seen)が並びます。
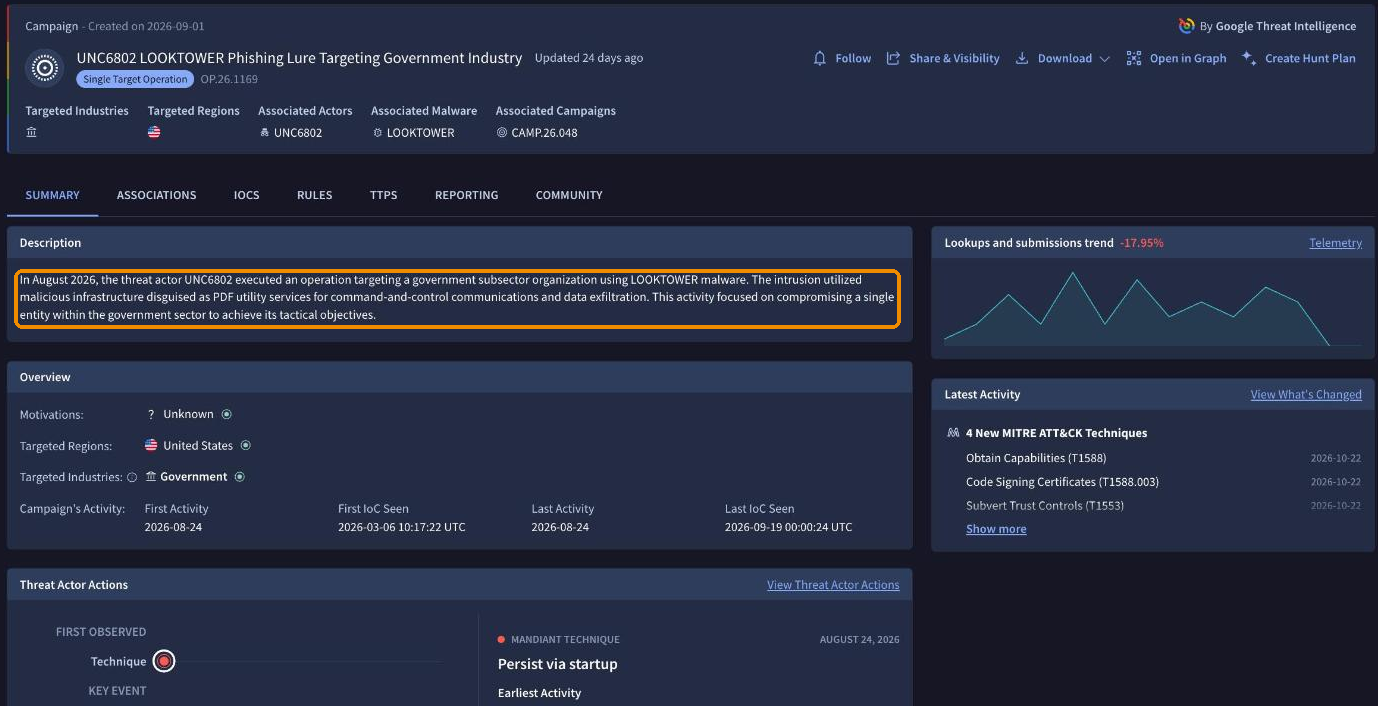
Single Target Operation の詳細のSUMMARYタブ。Descriptionでは、狙われた組織を「a government subsector organization」(政府部門のある組織)と書き、組織の名前は出ない
説明に、被害を受けた組織の名前は出ません。例の説明では、狙われた組織を「a government subsector organization」(訳:政府部門のある組織)と書き、概要の業種はGovernment、地域はUnited Statesです。
Threat Actor Actions には、Google Threat Intelligence のアナリストが観測した出来事が、手口(Technique)、コマンド(Host Commands)、フィッシングメール(Phishing Emails)などの行に分かれて、時系列で並びます。中身が入る行は、キャンペーンによって違います。
IOCSタブには、このキャンペーンのIoCが並びます。左の IoC Type で、ファイル、URL、ドメイン、IPアドレスを切り替えられます。
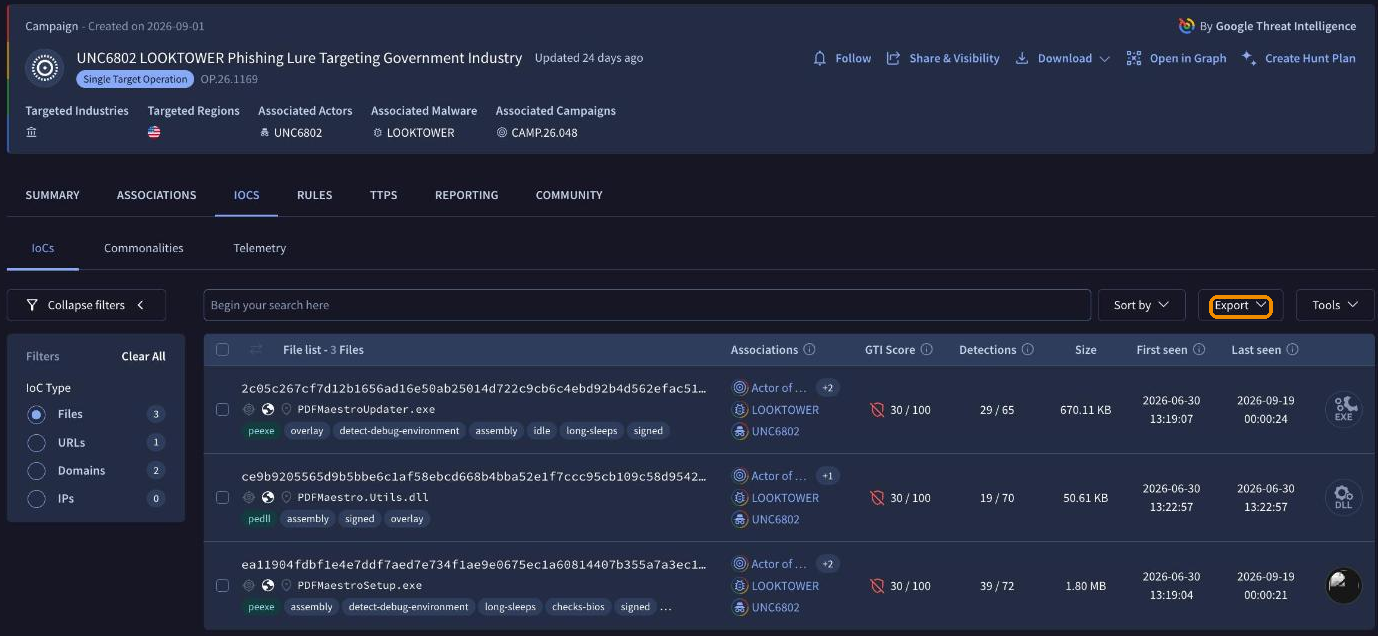
IOCSタブ。左の IoC Type で種類を切り替え、右上のExportから書き出せる
RULESタブには、このキャンペーンのIoCに関わる検出ルールが並びます。例では、コミュニティが作ったSigmaのルール(Community Rules)が1件ありました。
攻撃者・マルウェアのページからたどる
脅威アクター、マルウェア、キャンペーンのページにも、関連する Single Target Operations が、従来のキャンペーンと並んで表示されます。追っている脅威アクターのページから、その脅威アクターが1つの組織に向けた攻撃をたどれます。
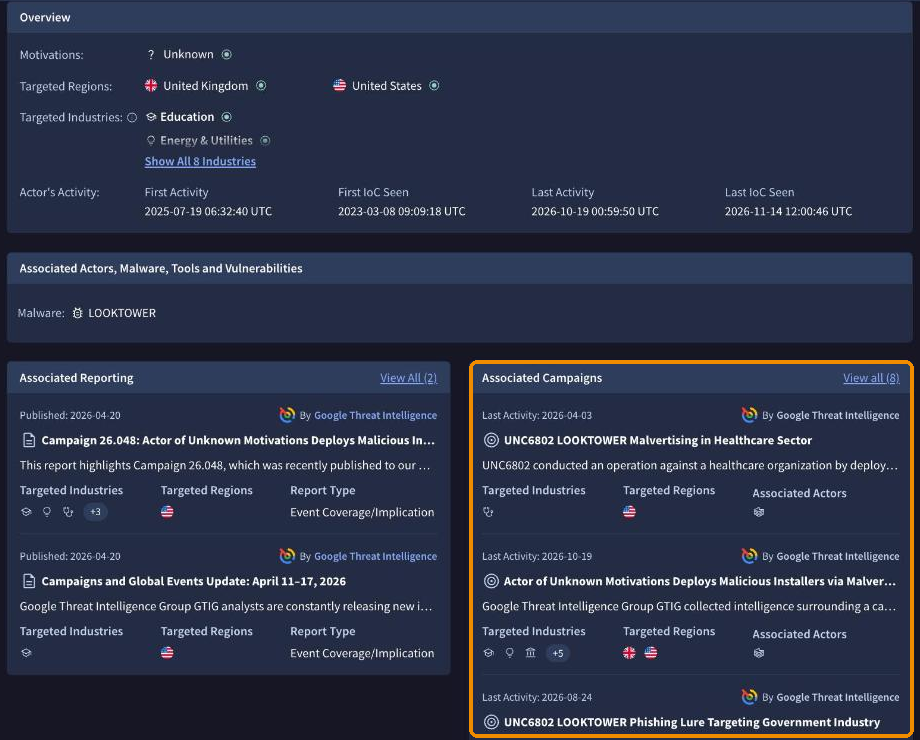
脅威アクターUNC6802のページの Associated Campaigns。上と下の2件が Single Target Operations、中央は従来のキャンペーン
例の脅威アクターUNC6802のページでは、Associated Campaigns の欄に、医療(Healthcare)の組織を狙ったものと、政府(Government)の組織を狙ったものの2件の Single Target Operations が、従来のキャンペーンと並んでいます。この欄には種類の札が出ないので、種類は、開いた詳細の札で確かめます。マルウェアLOOKTOWERのページの Associated Campaigns にも、同じように Single Target Operations が並びます。
脅威アクターやキャンペーンのページをたどる調べ方は、次の記事で紹介しています。
調査・防御での使い方
Single Target Operations は、詳細のボタンとタブから、次のように使えます。
更新を追う(Follow)
詳細の上部のFollowを押すと、その Single Target Operations の新しい活動、関連、IoCなどの変化を追えます。詳細のFollowからは、加える Threat Profile も選べます。
IoCを書き出す(Export)
IOCSタブの右上のExportから、IoCと付随する情報(Export IoCs and metadata)か、IoCだけ(Export IoCs identifiers)を、JSON・CSV・STIXのいずれかで書き出せます。上部のDownloadからも、同じものを選べます。書き出したIoCは、自組織のログやセキュリティ製品で、同じIoCを探すときに使えます。
手口を確かめる(TTPS)
TTPSタブでは、Threat Actor Actions(アナリストが観測した出来事の時系列と一覧)と MITRE ATT&CK の2つの小タブで、攻撃に使われた手口を確かめられます。MITRE ATT&CK の小タブの Download TTPs で手口をダウンロードでき、Open in MITRE Navigator のボタンもあります。
ハンティングの計画を作る(Create Hunt Plan)
詳細の上部と、TTPSタブの Threat Actor Actions の小タブにある Create Hunt Plan を押すと、Agentic(Google Threat Intelligence のAIアシスタント)の会話が、指示文が入った状態で始まります。例では、Agenticがこの Single Target Operations を調べ、「Threat Intelligence & Detection Engineering Playbook: UNC6802 Operation OP.26.1169」(訳:脅威インテリジェンスと検知エンジニアリングの手順書:UNC6802の作戦OP.26.1169)という文書を、2分ほどで書きました。文書には、概要と攻撃者の特徴、MITRE ATT&CK に沿った攻撃の段階、仮説を立てて探すハンティングの手順、検知の設計、IoCなどの節が並びます。
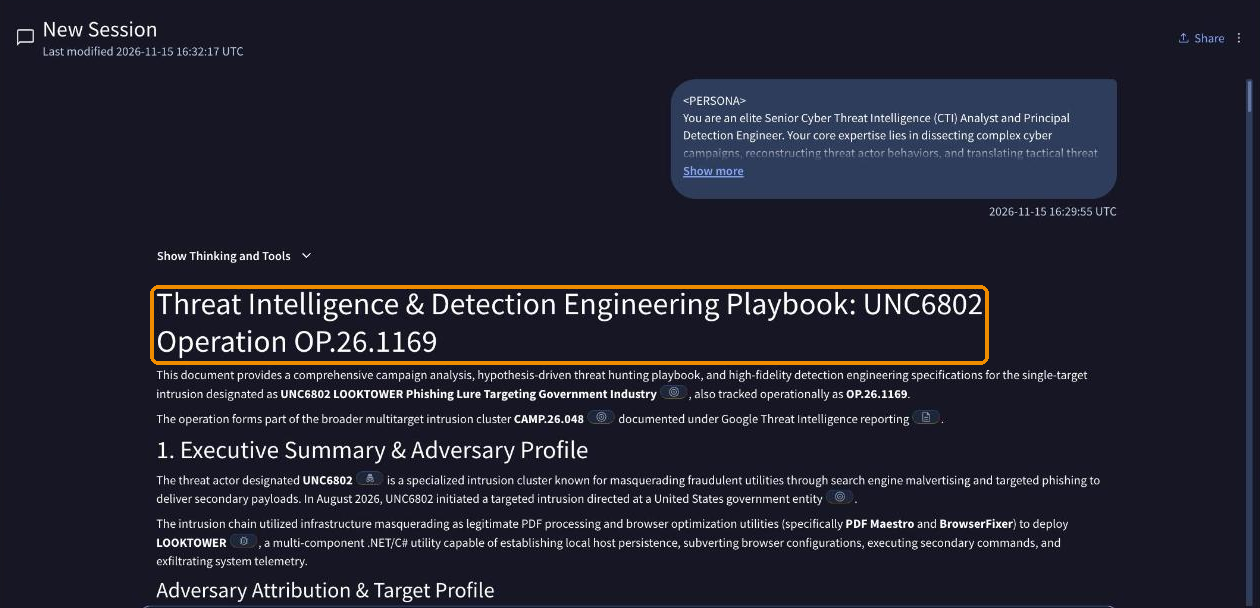
Create Hunt Plan を押すと開くAgenticの画面。指示文が入った状態で会話が始まり、Agenticが手順書を書く
APIで取得する
Single Target Operations は、APIでも取得できます。APIでは、従来のキャンペーンと同じく、collection_typeがcampaignのオブジェクトとして返り、種類はcampaign_typeの値で見分けます。
応答のcampaign_typeの値は、Single Target Operations では"OPERATION"です。APIリファレンスの説明にある"Single target Operation"とは表記が違うため、絞り込みや判定には"OPERATION"を使います。ほかの種類の値は、Multitarget Campaign が"INDIVIDUAL"、Global Multiactor Campaign が"GLOBAL"です。
| 取得するもの | エンドポイント |
|---|---|
| Single Target Operations の一覧 | GET /api/v3/collectionsfilterに collection_type:campaign campaign_type:OPERATION |
| 1件の詳細 | GET /api/v3/collections/{id} |
| IoC | GET /api/v3/collections/{id}/relationships/filesドメイン( domains)、URL(urls)、IPアドレス(ip_addresses)も同じ形 |
| 関連する脅威アクター・マルウェア | GET /api/v3/collections/{id}/relationships/threat_actorsマルウェアは malware_families |
{id}はcampaign--で始まる形です。画面に出るOP.で始まるIDは、属性のalt_namesに入ります。
次の例は、Single Target Operations を新しく作られた順に10件取り、OP.で始まるID、題名、campaign_typeを表示します。
import requests

r = requests.get(
    "https://www.virustotal.com/api/v3/collections",
    headers={"x-apikey": "YOUR_API_KEY"},
    params={"filter": "collection_type:campaign campaign_type:OPERATION",
            "order": "creation_date-", "limit": 10},
)
for c in r.json()["data"]:
    a = c["attributes"]
    print(a["alt_names"], a["name"], a["campaign_type"])
Google Threat Intelligence のAPIの上限と取れる情報は、次の記事で紹介しています。
使えるプラン
Single Target Operations は、Google Threat Intelligence のEnterprise・Enterprise+で使えます。Standardでは使えません。
Single Target Operations はキャンペーンの1種類で、APIリファレンスに、キャンペーンはEnterprise・Enterprise+の契約で使えると書かれています。Standardでは、画面のメニューにキャンペーンの一覧がなく、Single Target Operations のURLを開いても「Item not found」(訳:項目が見つからない)と表示されます。APIでも、キャンペーンを取得できません。
まとめ
Single Target Operations は、Mandiantの現場の調査で見つかった1つの組織への攻撃を、見つけてから24時間以内に Google Threat Intelligence に載せる、キャンペーンの種類です。被害を受けた組織は伏せられ、IoCと手口、狙われた業種・地域が付きます。キャンペーンの一覧の Campaign Type で絞り込むか、追っている脅威アクターのページから開いて確かめられます。
Google Threat Intelligence の機能とプランは製品ページで、Mandiant Threat Defense はサービスのページで紹介しています。
 関連製品Google Threat IntelligenceGoogleの観測データ、VirusTotalに集まる検体、Mandiantが現場で得た知見を1つに束ねた脅威インテリジェンスです。Standard・Enterprise・Enterprise+の3つのプランで使える機能と上限を一覧にしています。
 関連サービスMandiant Threat DefenseMandiantのアナリストが、脅威の検出、継続的なハンティング、調査、対応までを、24時間365日の体制で担当するマネージドサービスです。
Google Threat Intelligence のプランや使い方のご相談は、お気軽にお問合せください。